JsHook — 安卓上用 JavaScript 做 Hook 的 Frida 注入管理器
关于本站:第三方整理的中文文档站,非官方页面;内容来自公开资料整理,功能与界面以官方最新版为准。
这是什么
JsHook 是一款安卓上的开发者工具应用,底座是 Frida 动态注入框架,内置 rhino 引擎(含 Xposed 风格 API)。它本身不提供任何现成功能——你用 JavaScript 写脚本,它负责把脚本注入到指定的目标应用里运行。
核心能力分两层:
- Frida 注入层:运行时修改应用行为、监控方法调用、JS API 控制目标应用、Java 层与 native 层覆盖。
- JsApi 扩展层:文件读写、加密解密、IMGUI 悬浮窗、设备信息、视图操作与模拟点击、内核驱动内存读写。
产品档案速览
| 项目 | 信息 |
|---|---|
| 包名 | me.jsonet.jshook |
| 开发者 | JsonET |
| 系统要求 | Android(需 root 环境) |
| 运行时 | Frida + rhino 双引擎 |
| 注入框架 | fridamod / fridainject / fridagadget |
| 支持 root 框架 | Magisk / KernelSU / APatch |
| 内核驱动 | 自动匹配 .ko 模块 |
| 编辑器联动 | VS Code 扩展(JsonET.jshook-vscode-extension) |
| AI 集成 | 内置 MCP 服务,可对接 VS Code Copilot |
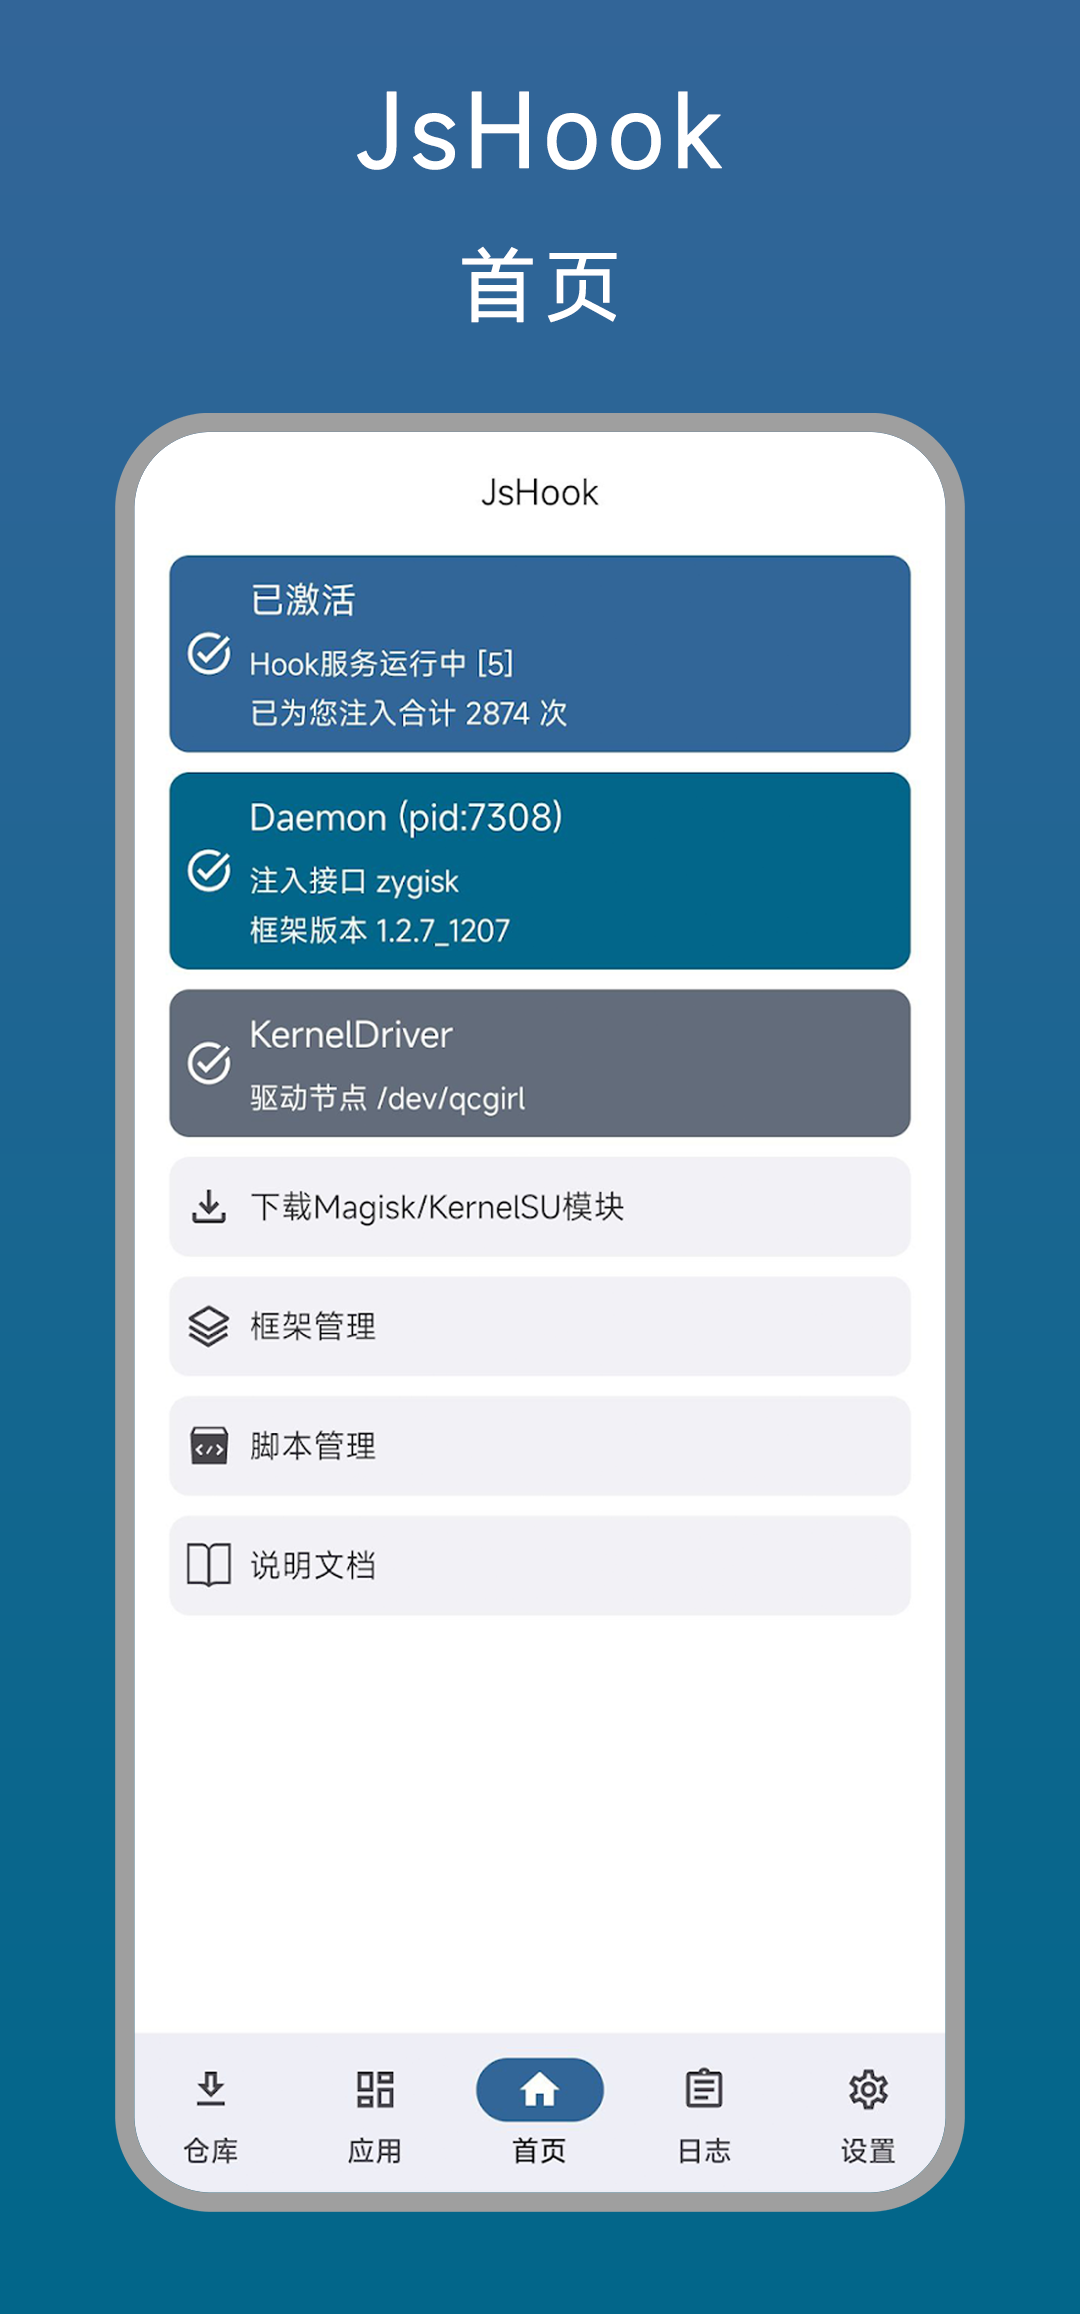
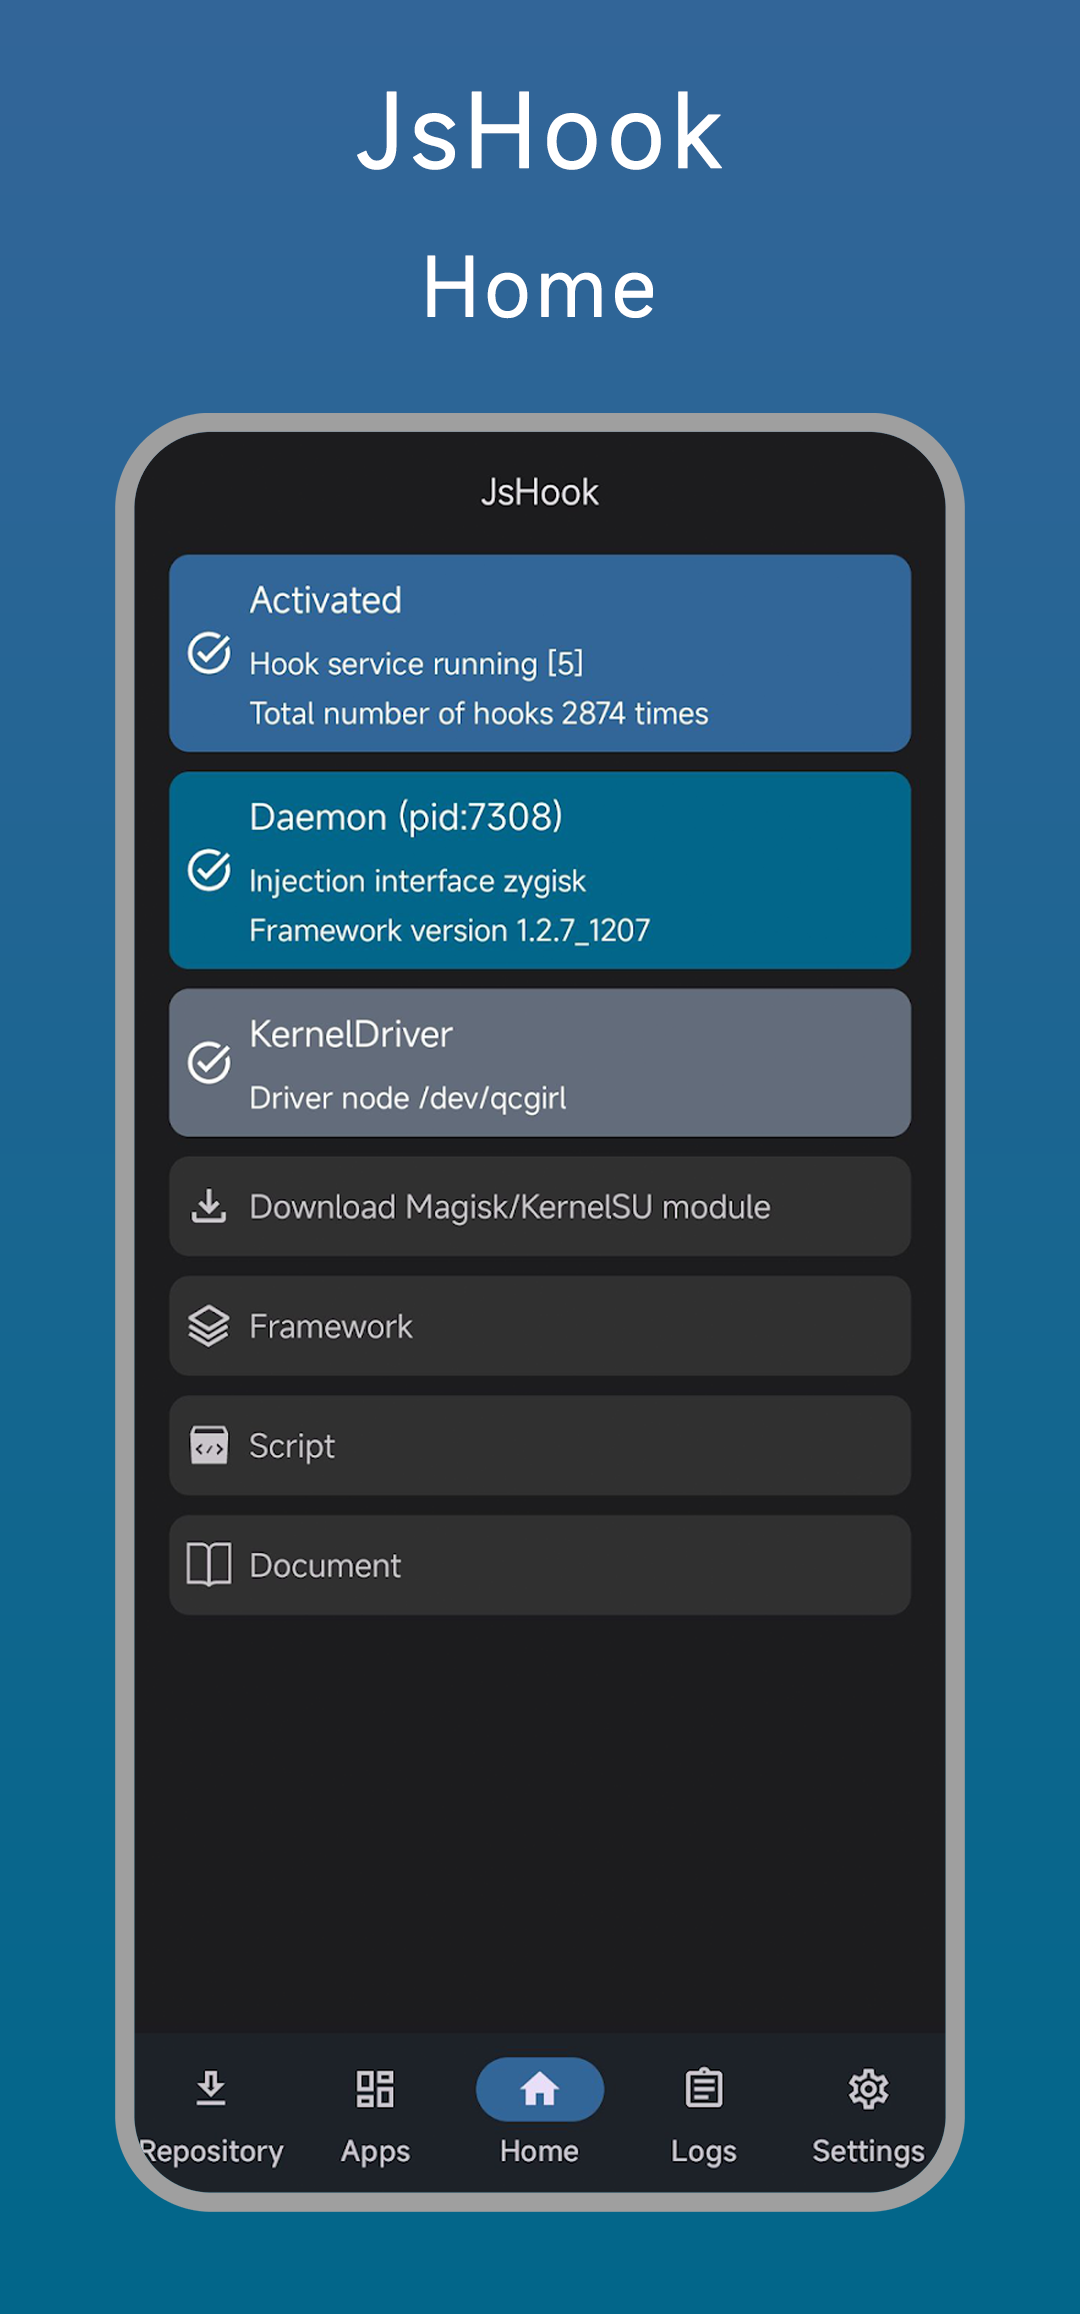
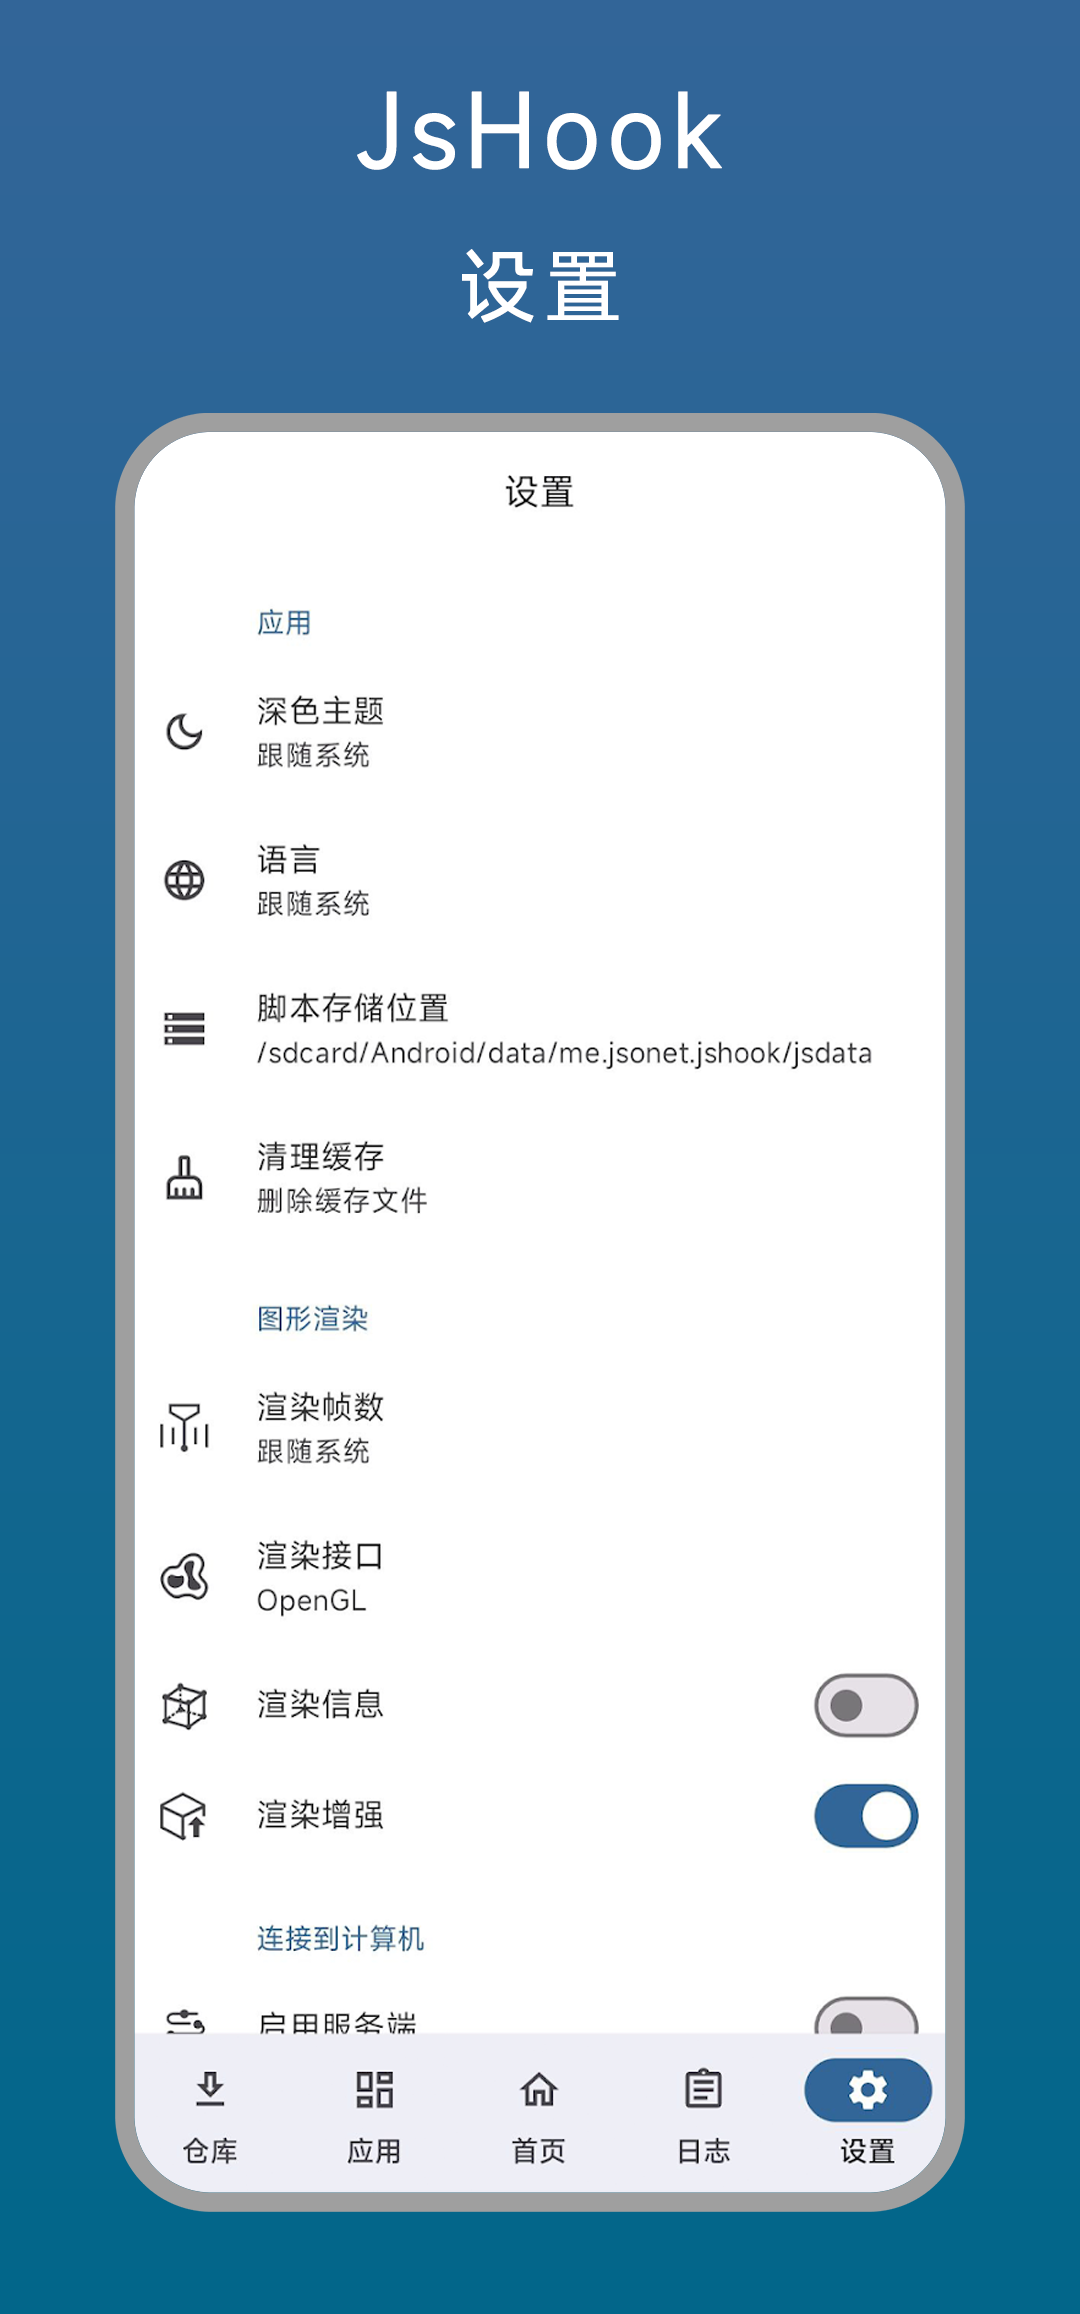
界面一览
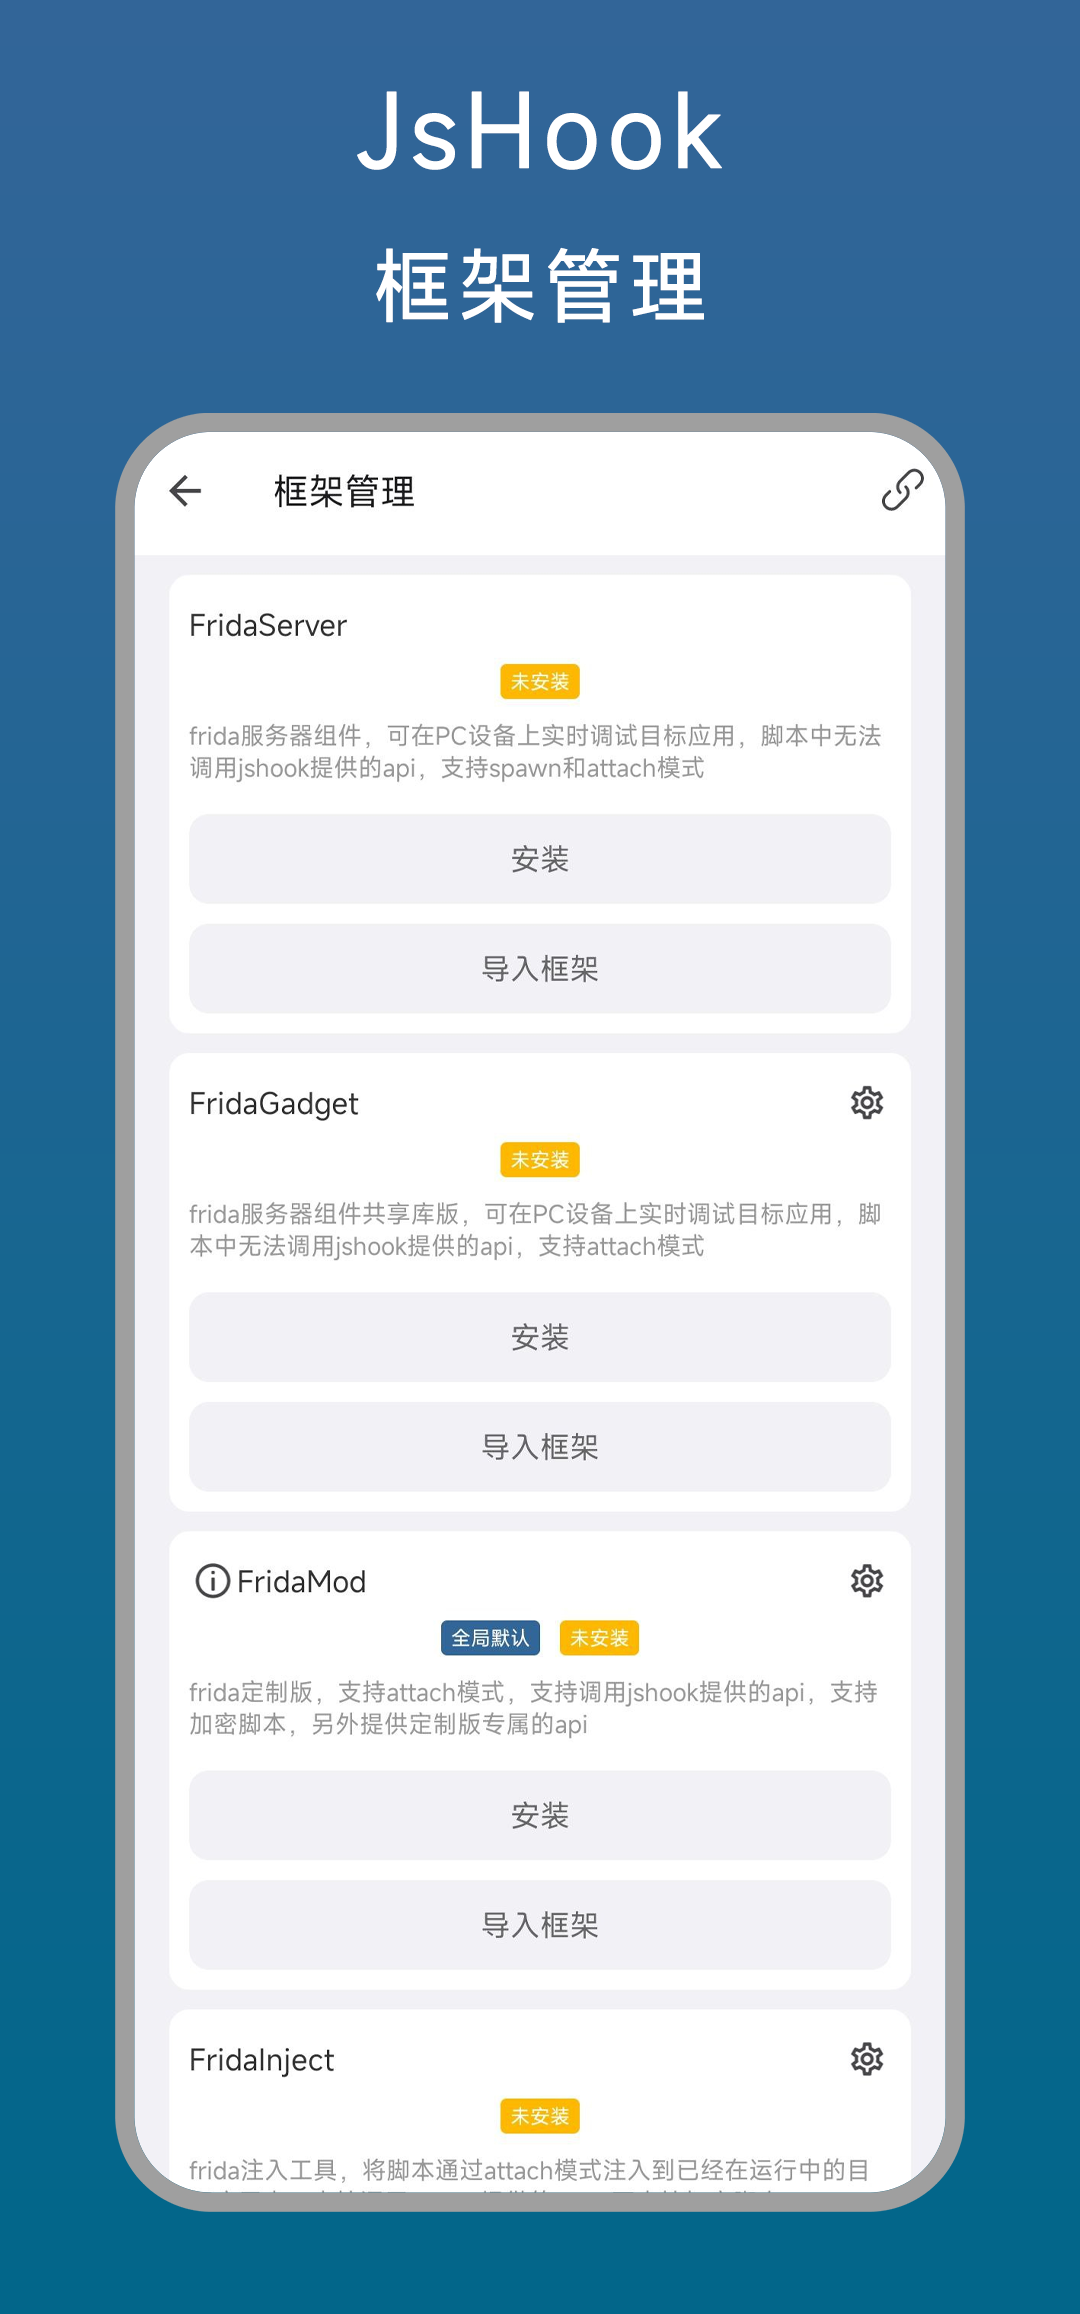
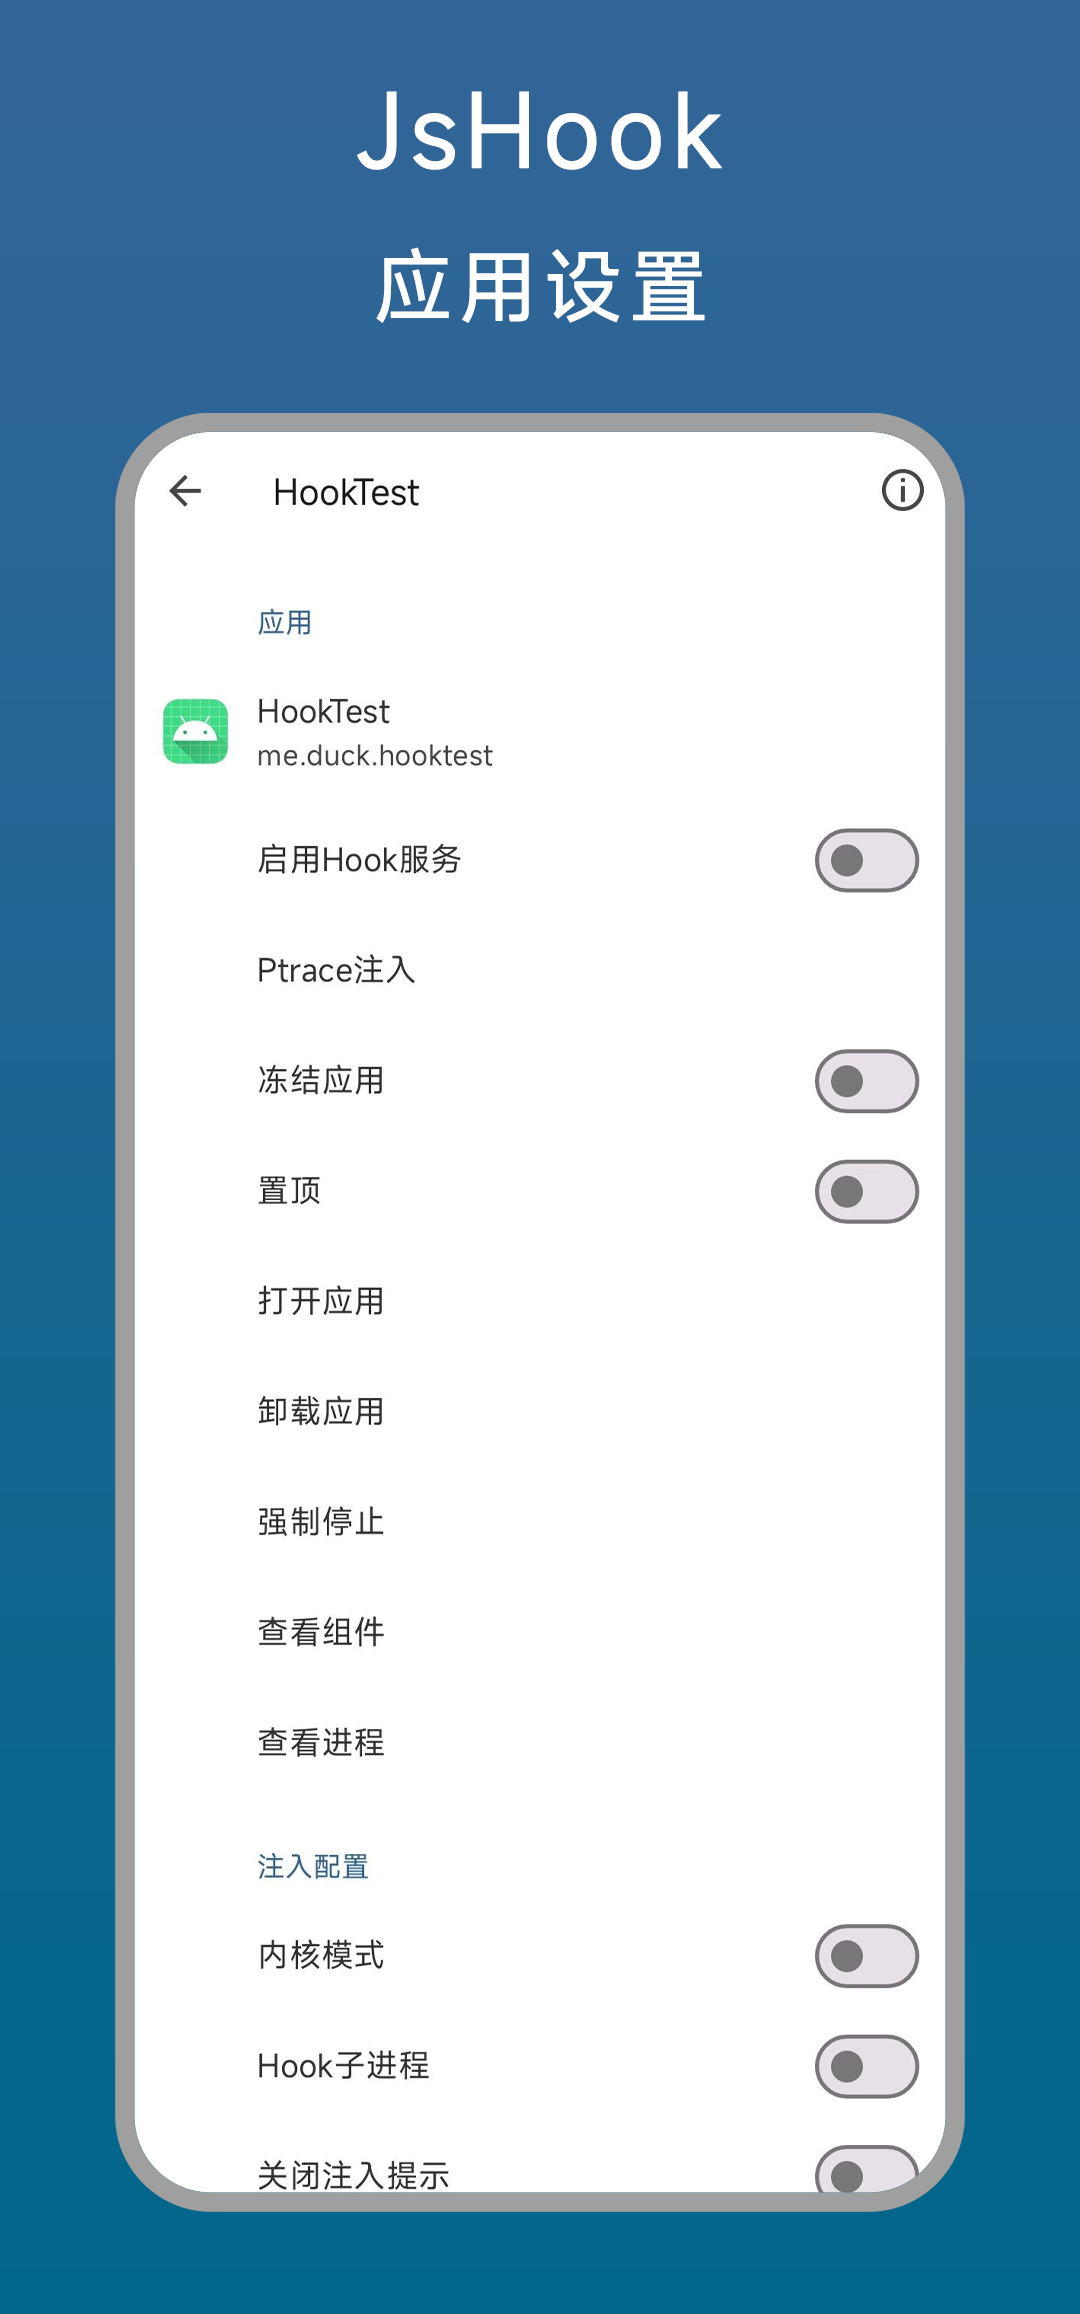
快速上手路径
第一次用 JsHook,顺序不要乱——跳过激活直接配脚本,全是空转:
- 装上管理器 → 激活环境路线总览
- 选注入框架 → fridamod 默认推荐
- 挂上脚本 → 脚本仓库订阅与手动导入
- 重启目标应用 → 改完脚本要重启
结构导览
产品概览
- JsHook 到底是什么 — 产品定位、设计哲学与使用边界
- 核心能力:Frida + JsApi 两层构成 — Frida 注入层与 JsApi 扩展层的分工
- rhino 与 frida 双引擎对比 — 两套引擎各擅长什么
激活与环境
- 已 root 真机激活 — Magisk/KernelSU/APatch 一键激活
- 虚拟机里激活 — VMOS、光速虚拟机等路线
- 模拟器激活 — 模拟器取得 root 后的激活流程
- 免 root 路线:LSPatch — 社区实践,非文档支持
- 激活掉了 / 激活不上 — 频率从高到低的排查清单
Frida 注入实战
- Java 层 Hook 基础写法 — Java.perform + Java.use 入门
- native 层 IL2CPP Hook — libil2cpp.so 模块地址与函数拦截
- Interceptor 拦截器用法 — attach / replace / 调用时机
电脑端联动
- VS Code 扩展:实时推送拉取 — Shift+Alt+D/C/F/G 四键工作流
- 电脑端 frida 直连 — ADB 端口转发 + 28042/28043
内核驱动模式
- 内核模式是什么 — 观察者进程 + 内核驱动读写,更难被检测
- 内核模式可用/不可用 API — 哪些能在观察者进程里用
排查与故障排除
- 目标应用一开就闪退 — 注入节奏、空脚本定位、逐个加回
- Server request failed — GitHub 连通性问题
- 跨大版本更新后崩溃 — 清数据 + 删两个目录 + 重激活
使用边界
JsHook 设计用途是调试自己开发的应用、分析自己设备上的程序行为。对他人应用与账号做注入,既可能违反目标应用的用户协议,也可能触碰当地法律红线。工具中立,边界自负。